91看片

Audit de sécurité des contrats intelligents

Vous recherchez une révision de code de contrat intelligent à un prix abordable ?

Réalisation par une équipe sélectionnée parmi plus de 800 hackers éthiques du monde entier, révisée par des auditeurs indépendants et conforme aux cadres de conformité auxquels vous devez vous conformer.

Des marques internationales qui font confiance à 91看片

Les chiffres qui comptent

91看片 a été le premier à mettre en place un système de sélection et de regroupement d’auditeurs de sécurité d’élite afin d’offrir aux grandes entreprises et aux PME un point d’accès unique et fiable.

Des contrats intelligents aux systèmes d’IA, nos évaluations se distinguent par une clarté et une rigueur technique inégalées.

Bien que nous soyons spécialisés dans les tests d’intrusion et les audits de code, notre réseau s’adapte à tous les services informatiques ou de cybersécurité dont vous avez besoin.
Chaque
48
lignes de code, on constate un problème
Chaque
320
lignes de code, nous avons détecté un problème critique
? la suite de nos audits
0
astuces à ce jour
A obtenu plus de
4
milliards d'euros de TVL.
En moyenne
23
problèmes constatés lors de chaque audit
Plus de
98
%
Fidélisation de la clientèle
couverture universelle

N'importe quelle blockchain, n'importe quel langage de programmation

Comment ? Notre plateforme compte plus de 800 auditeurs de contrats intelligents sélectionnés avec soin, ma?trisant tous les langages de programmation et toutes les technologies Web3. Un groupe d’auditeurs dédié sera constitué pour vous en fonction de votre expérience.
Ce qui nous distingue

Quatre paires d'yeux sur le même code. Toujours.

Un seul auditeur trouve ce à quoi il s'attend. Quatre auditeurs indépendants découvrent ce que les pirates informatiques découvriront.
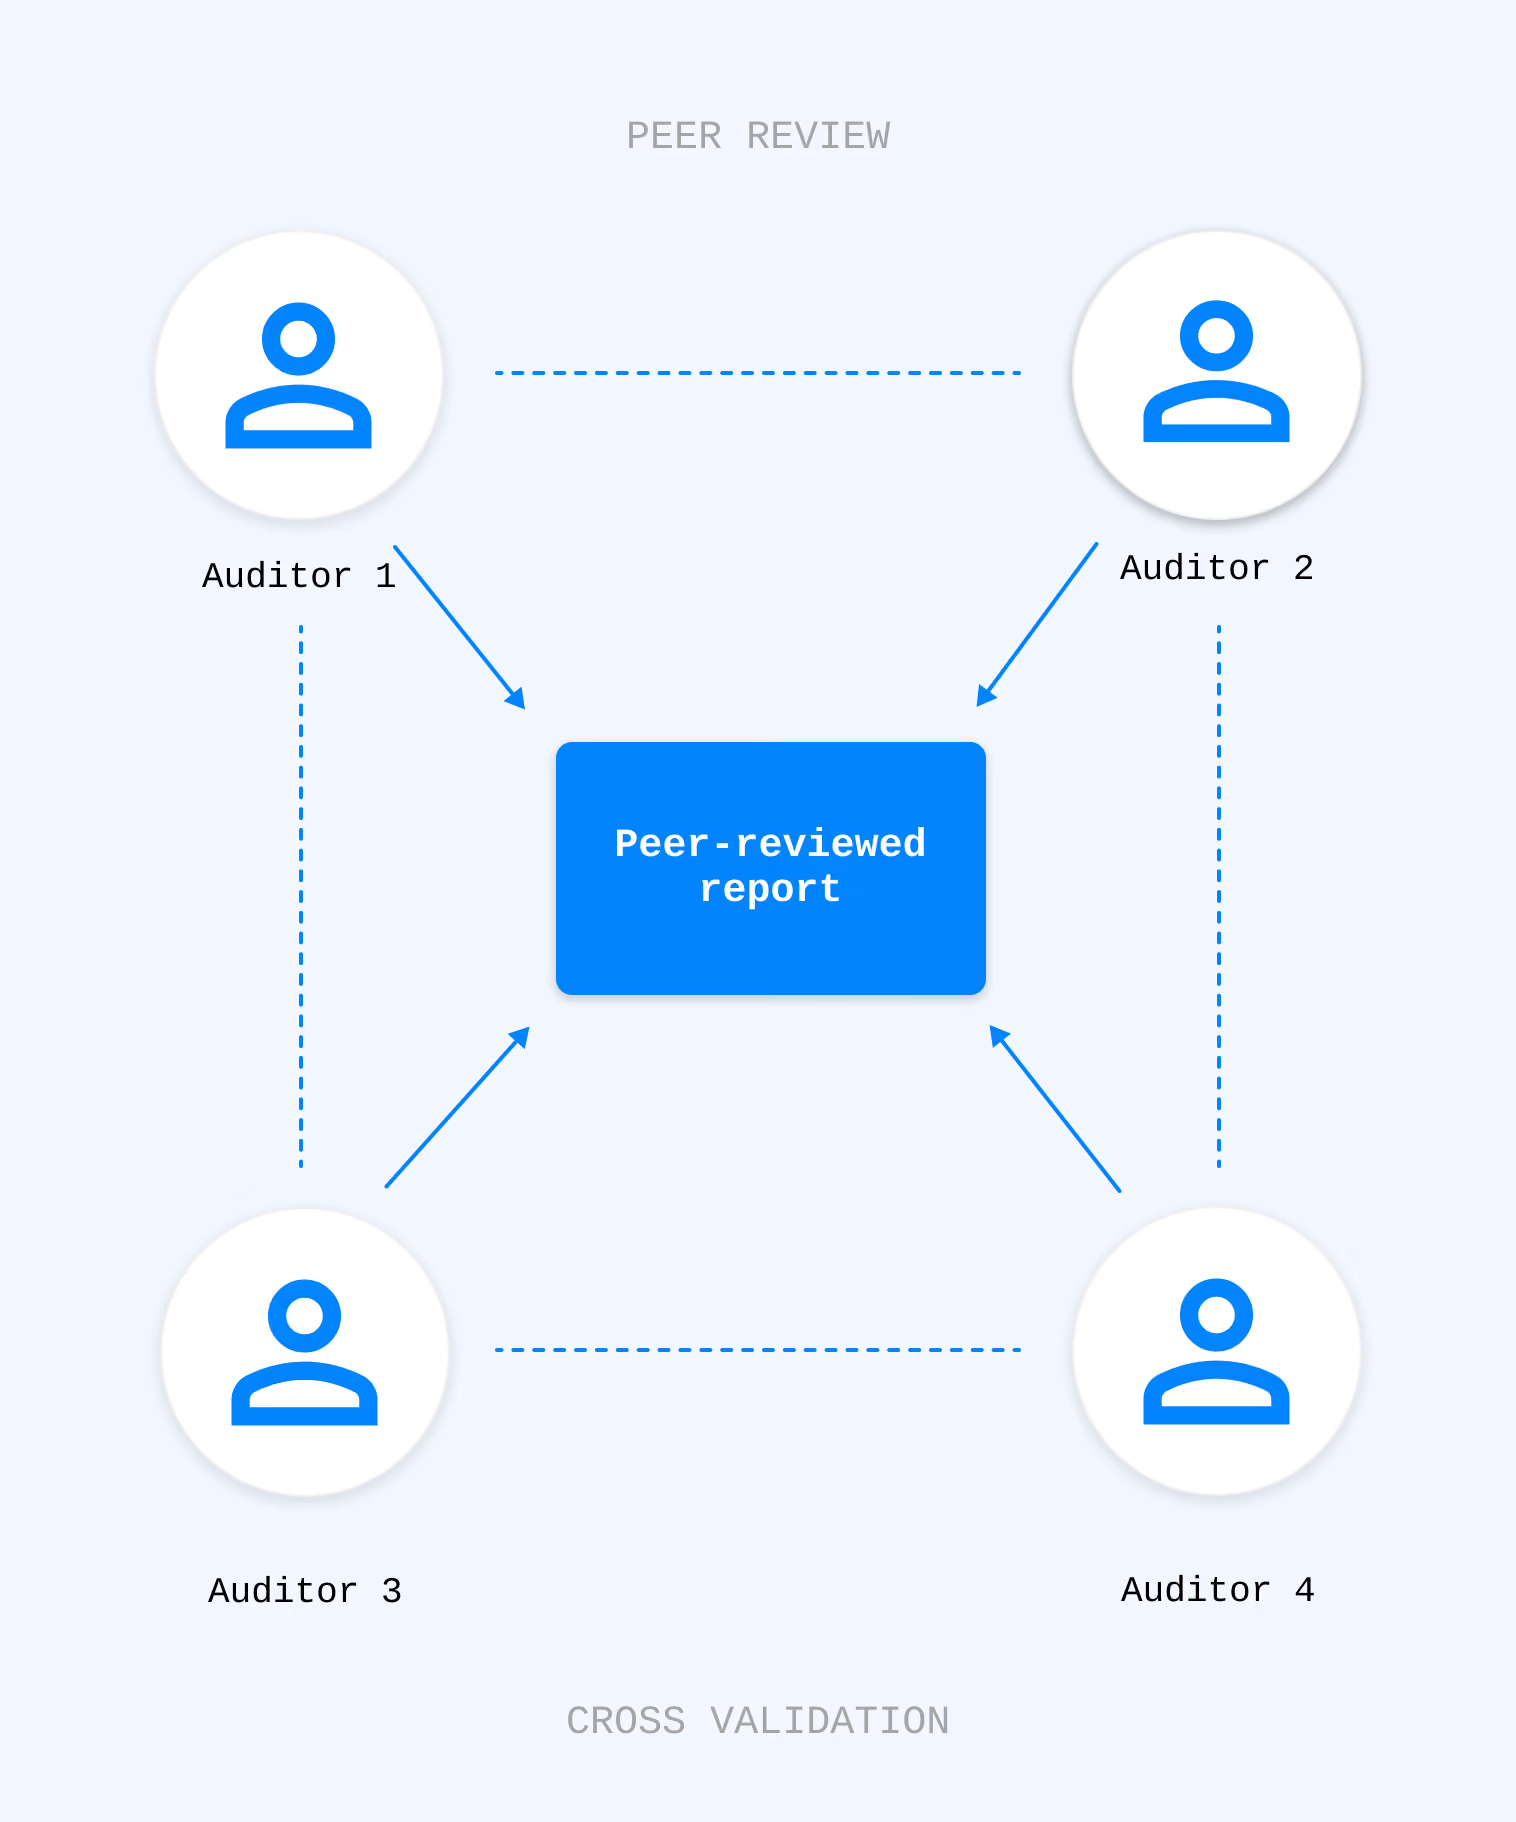
Chaque mission 91看片 est menée par 3 à 4 ingénieurs en sécurité Web3 indépendants qui travaillent en parallèle sur le même périmètre. Ils effectuent chacun leur propre analyse, documentent leurs conclusions de manière indépendante, puis procèdent à une révision par les pairs de leur travail respectif avant que le moindre problème ne figure dans votre rapport.

Résultat : une couverture des vulnérabilités considérablement élargie, moins de faux positifs et des conclusions validées par plusieurs auditeurs avant d’être intégrées à votre base de code.
Révision parallèle indépendante: différents modèles de menace, différentes approches en matière d'attaques, appliqués au même code.
Des conclusions validées de manière croisée: chaque élément est confirmé par au moins deux auditeurs avant d'être intégré à votre rapport ou à votre facture.
? Skin in the game ? : les auditeurs per?oivent une prime pour chaque constat valable, ce qui récompense la rigueur plut?t que le simple fait de cocher des cases.
ce que nous chassons

Les catégories de vulnérabilités qui ont fait la une de l'actualité concernant les protocoles.

Une liste non exhaustive des éléments couverts par chaque mission d'audit de contrats intelligents d'91看片, conforme au registre SWC, au Top 10 des contrats intelligents de l'OWASP et à notre liste de contr?le interne d'audit Web3.
SWC-107
搁é别苍迟谤补苍肠别
搁é别苍迟谤补苍肠别 classique à fonction unique, interfonctionnelle et en lecture seule lors des appels externes. Vérification des effets et des interactions validée.
SWC-105 / 106
Contr?le d'accès
Utilisation manquante ou incorrecte des modificateurs, initialiseurs non protégés, failles de sécurité liées aux autorisations basées sur les r?les, failles liées au transfert de propriété.
A03 (OWASP SC)
Manipulation d'Oracle
Abus des oracles de prix au comptant, sélection de la fenêtre TWAP, cohérence entre plusieurs sources, fluctuations de prix amplifiées par les ? flash loans ?.
A04 (OWASP SC)
Attaques par ? flash loan ?
Manipulation par blocs atomiques de la comptabilité interne, emprunt de voix dans le cadre de la gouvernance, spéculation sur la liquidation à l'aide de capitaux empruntés.
MEV
MEv et ? front-running ?
Exposition aux attaques de type ? sandwich ?, attaques de liquidité JIT, dépendance à l'ordre des transactions, audits des modèles ? commit-reveal ?.
SWC-101
Arithmétique et comptabilité
Perte de précision, sens d'arrondi, utilisation abusive des blocs non vérifiés, compatibilité des jetons de frais de transfert, inflation des parts/actifs.
SWC-128
Problèmes liés au DoS et au gaz
Boucles illimitées, attaque par déni de service liée à la limite de gaz, harcèlement via la fonction ? revert ?, modèles de paiement ? push ? contre ? pull ?, risques de collision de stockage.
SWC-117 / 121
Signature et rediffusion
Mise en ?uvre de l'EIP-712, gestion des nonces, replay inter-cha?nes, malléabilité des signatures, utilisation abusive des fonctions ? permit ?.
EIP-1967 / 1822
Risques liés aux modèles de mise à niveau
Collisions entre emplacements de stockage des proxys, implémentations non initialisées, conflits entre sélecteurs, concentration des pouvoirs en matière de mise à niveau.
Ce que vous obtenez

Résultats obtenus et sécurité post-audit d'

Nos rapports transparents proposent une analyse complète de la sécurité de votre projet, en identifiant chaque faille et vulnérabilité détectable.

Rapport complet

Un rapport d'audit détaillé qui analyse en profondeur la sécurité de votre projet, en mettant en évidence toutes les erreurs et vulnérabilités identifiées, afin que vous ayez une vision claire des points à traiter.

Recommandations

Outre la liste des problèmes identifiés, notre rapport vous propose un guide détaillé vous expliquant, étape par étape, comment y remédier. Nous ne nous contentons pas de signaler les failles : nous vous montrons comment sécuriser votre projet.

Programme de récompense pour la découverte de failles

? l'issue de l'audit, 20 % du co?t de l'audit sont affectés à un programme de prime aux bogues sur notre plateforme. Les projets peuvent augmenter le montant de la prime et maintenir leur annonce en ligne sans frais.
à venir

Pools de couverture

En collaboration avec notre partenaire Safura, nous mettons en place des fonds de garantie pour les contrats audités, ce qui permet aux investisseurs de réduire leurs risques et aide les projets à renforcer la confiance et la sécurité.
sécurité à moindre co?t

Des audits de grande qualité sans prix exorbitant

Gr?ce à la rationalisation de nos processus, nous évitons des frais généraux élevés et vous faisons bénéficier de ces économies, tout en préservant la qualité de nos audits.
Une tarification transparente en fonction de l'étendue et de la complexité du projet
Pas de frais cachés — un devis clair dans les 24 heures
20 % réinvestis dans votre programme de prime aux bogues
Estimez le co?t de vos services d'audit de blockchain gr?ce à notre outil de tarification interactif.

CALCULATEUR DE PRIX

comment ?a marche

Processus d'audit de sécurité

étape 1

Envoyer

Envoyez-nous votre base de code et recevez un devis pour un audit en 1 jour.
étape 2

Réserve d'auditeurs

Signez le contrat, versez votre acompte et rencontrez l'équipe d'auditeurs constituée pour votre projet.
étape 3

Révision du code

L'audit débute dans un délai de 3 jours. Les auditeurs examinent en détail et individuellement votre code.
étape 4

Analyse du numéro

Les résultats sont regroupés dans un dép?t partagé et soumis à un examen par les pairs par les autres auditeurs.
étape 5

Améliorez votre base de code

Nous vous invitons à remédier à ces problèmes en suivant les recommandations des auditeurs.
étape 6

Bilan final

Une fois les corrections apportées, votre code est examiné une deuxième fois afin de vérifier que le problème a bien été résolu.
étape 7

Rapport final

Le rapport final est rédigé. Vous validez le projet, réglez le solde et recevez le rapport.

Foire aux questions

Combien co?te l'audit de sécurité ?

Vous pouvez utiliser notre ? pour estimer le co?t de votre audit. Notre tarification est transparente et dépend de la taille et de la complexité de votre base de code. Un acompte de 50 % des honoraires d’audit est requis avant le début de l’audit. L’audit débutera environ trois jours après réception du paiement.

Je souhaite annuler ma commande, vais-je être remboursé ?

En cas d'annulation de l'audit, 91看片 ne remboursera pas l'acompte et les auditeurs devront être rémunérés pour le temps passé. Si vous annulez avant le début de l'audit, vous bénéficierez d'un remboursement à hauteur de 50 %.

Combien de temps dure l'audit de sécurité ?

Le délai de réalisation du projet peut varier en fonction de plusieurs facteurs, tels que le nombre de lignes de code et la complexité globale du projet. En moyenne, il faut compter entre 14 jours et deux mois pour mener à bien un audit de sécurité. Nous pourrons toutefois vous fournir une estimation plus précise après avoir examiné les détails spécifiques de votre demande.